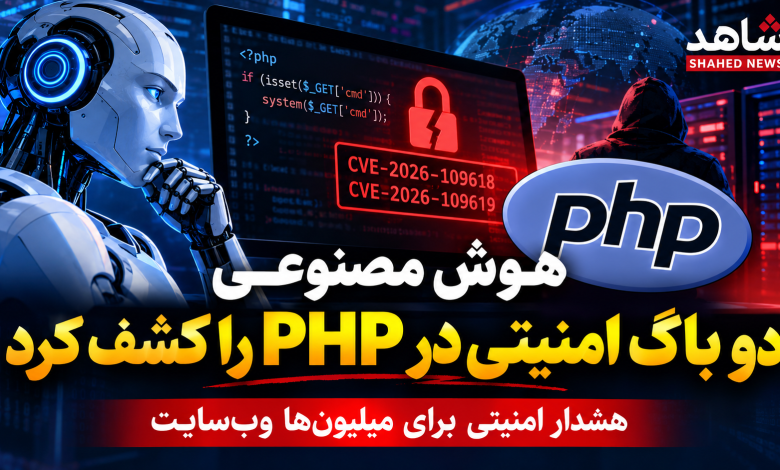
هوش مصنوعی دو آسیبپذیری بحرانی در PHP را کشف کرد؛ هشدار امنیتی برای میلیونها وبسایت

خبرگزاری شاهد | فناوری و امنیت سایبری
۲۲ اکتبر ۲۰۲۶
در یکی از مهمترین رویدادهای اخیر حوزه امنیت سایبری، پژوهشگران با کمک هوش مصنوعی دو آسیبپذیری بحرانی را در هسته زبان برنامهنویسی PHP شناسایی کردند؛ آسیبپذیریهایی که میتوانند به مهاجمان اجازه دهند بدون نیاز به نام کاربری و رمز عبور، کد مخرب را روی سرورهای آسیبپذیر اجرا کنند. این رخداد بار دیگر نقش فزاینده هوش مصنوعی در کشف ضعفهای امنیتی زیرساختهای اینترنت را برجسته کرده است.
ماجرا چیست؟
PHP یکی از زبانهای برنامهنویسی پرکاربرد در توسعه وبسایتها و برنامههای اینترنتی است. بسیاری از سامانههای مدیریت محتوا، از جمله وردپرس، جوملا و دروپال، برای اجرا به PHP وابستهاند.
بر اساس گزارشهای منتشرشده از سوی پژوهشگران امنیت سایبری و تیم توسعه PHP، دو آسیبپذیری با شناسههای CVE-2026-109618 و CVE-2026-109619 در هسته این زبان شناسایی شدهاند. هر دو آسیبپذیری در رده بحرانی قرار گرفتهاند و امتیاز شدت آنها در مقیاس CVSS نسخه ۴، برابر با ۹٫۲ از ۱۰ گزارش شده است.
خطر اصلی این است که در شرایط آسیبپذیر، مهاجم میتواند از راه دور و بدون احراز هویت، اجرای کد روی سرور را امکانپذیر کند. چنین دسترسیای ممکن است زمینه سرقت اطلاعات، افشای دادههای حساس، دستکاری فایلها یا به خطر افتادن امنیت سامانه میزبان را فراهم سازد.
نکته مهم آن است که این ضعفها به هسته PHP مربوطاند؛ بنابراین، صرف استفاده از یک برنامه ساده یا نصب یک افزونه خاص، بهتنهایی تعیینکننده آسیبپذیری نیست. نسخه PHP و نحوه اجرای آن روی سرور نقش اساسی دارند.
هوش مصنوعی چگونه به کشف باگ کمک کرد؟
کشف این آسیبپذیریها نتیجه بررسیهای امنیتی با کمک ابزارهای پیشرفته هوش مصنوعی و همکاری پژوهشگران انسانی بود. گزارشهای شرکت امنیت سایبری Wiz و مؤسسه PHP Foundation نشان میدهند که مدلهای هوش مصنوعی در تحلیل کد، شناسایی مسیرهای پیچیده خطا و بررسی امکان بهرهبرداری عملی از ضعفهای قدیمی نقش داشتهاند.
بر اساس گزارش Wiz، برخی از مشکلات ریشهای سالها در کد PHP وجود داشتند، اما تبدیل آنها به یک مسیر حمله عملی، به بررسی فنی پیچیده و آزمایشهای متعدد نیاز داشت. هوش مصنوعی به پژوهشگران کمک کرد این فرایند دشوار را سریعتر پیش ببرند و تأثیر واقعی ضعفها را بهتر ارزیابی کنند.
این اتفاق نشان میدهد که هوش مصنوعی دیگر صرفاً ابزاری برای تولید متن یا نوشتن کد نیست؛ بلکه میتواند در تحلیل امنیت نرمافزار، کشف خطاهای پنهان و آزمایش دفاعهای سایبری نیز نقش مؤثری داشته باشد.
با این حال، کشف آسیبپذیری بهتنهایی به معنای رفع آن نیست. ارزیابی یافتهها، تأیید امکان حمله، طراحی اصلاحیه و انتشار نسخه امن همچنان به همکاری توسعهدهندگان و متخصصان امنیت نیاز دارد.
آیا وبسایتها در معرض خطر هستند؟
میزان خطر برای هر وبسایت به نسخه PHP، شیوه پیکربندی سرور و وضعیت بهروزرسانی آن بستگی دارد. در نتیجه، نمیتوان گفت تمام وبسایتهای مبتنی بر PHP هک شدهاند؛ اما سامانههایی که از نسخههای آسیبپذیر استفاده میکنند، ممکن است در معرض خطر جدی قرار داشته باشند.
این موضوع برای کسبوکارهای اینترنتی، رسانههای خبری، فروشگاههای آنلاین و سازمانهایی که اطلاعات کاربران را نگهداری میکنند، اهمیت ویژهای دارد. حتی اگر کد برنامه اختصاصی یک وبسایت از نظر امنیتی مناسب نوشته شده باشد، ضعف موجود در محیط اجرای آن میتواند امنیت کل سامانه را تهدید کند.
از سوی دیگر، استفاده از هوش مصنوعی در کشف آسیبپذیریها یک جنبه دوگانه دارد: همان فناوری که به متخصصان کمک میکند ضعفها را پیش از مهاجمان پیدا کنند، ممکن است در صورت استفاده مخرب، فرایند شناسایی و بهرهبرداری از ضعفهای امنیتی را نیز برای مهاجمان آسانتر کند.
چه باید کرد؟
تیم توسعه PHP در ۲۱ اکتبر ۲۰۲۶ نسخههای اصلاحشدهای را منتشر کرد. مدیران وبسایتها باید نسخه PHP مورد استفاده خود را بررسی کنند و با توجه به شاخه نرمافزاری و راهنمای رسمی امنیتی، به نسخه اصلاحشده ارتقا دهند.
نسخههای اصلاحشده اعلامشده عبارتاند از:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
مدیران وبسایتها باید با شرکت میزبانی خود تماس بگیرند، از نصب اصلاحیه مناسب اطمینان حاصل کنند و در صورت امکان، گزارشهای سرور را برای نشانههای فعالیت مشکوک بررسی کنند. همچنین، داشتن نسخه پشتیبان سالم و محدود کردن دسترسیهای غیرضروری میتواند بخشی از اقدامات دفاعی ضروری باشد.
به گفته تیم PHP، برای این آسیبپذیریها راهکار جایگزین کاملی که بتواند نیاز به بهروزرسانی را برطرف کند، اعلام نشده است؛ بنابراین نصب اصلاحیه مناسب، مهمترین اقدام امنیتی به شمار میرود.
آغاز دوره تازهای در امنیت سایبری
کشف این آسیبپذیریها نشان میدهد که با پیشرفت هوش مصنوعی، روشهای سنتی بررسی امنیت نرمافزار نیز در حال تغییرند. ضعفهایی که سالها از بررسیها پنهان ماندهاند، ممکن است با کمک ابزارهای هوشمند سریعتر شناسایی شوند؛ موضوعی که هم فرصت مهمی برای مدافعان و هم چالشی جدی برای امنیت دیجیتال ایجاد میکند.
برای رسانهها، شرکتها و سازمانهایی که خدمات خود را از طریق اینترنت ارائه میکنند، پیام این رویداد روشن است: امنیت سایبری نباید به نصب یک نرمافزار یا بررسی موردی کد محدود شود. بهروزرسانی مستمر، نظارت بر زیرساختها و واکنش سریع به هشدارهای معتبر امنیتی، بخش جداییناپذیر مدیریت هر سامانه اینترنتی است.
در نهایت، مسئله فقط توانایی هوش مصنوعی در کشف باگ نیست؛ مسئله اصلی این است که آیا جامعه فناوری میتواند با سرعت کافی، یافتههای جدید را به اصلاحیههای مؤثر و حفاظت واقعی از کاربران تبدیل کند یا خیر.
منابع: تیم رسمی PHP، بنیاد PHP، شرکت امنیت سایبری Wiz و گزارشهای منتشرشده درباره کشف و اصلاح آسیبپذیریهای PHP در اکتبر ۲۰۲۶.